
UGREEN NAS: Fernzugriff: Alternativen ohne Herstellerdienst im Überblick – Tutorial
Tutorial-Reihe
Für diese Tutorial-Reihe setzt das NAS-Team auf aktuelle Modelle von UGREEN und arbeitet dabei mit den Systemen DXP4800 Plus (Review), DXP4800 Pro (Review) und DH4300 Plus (Review) sowie dem KI-NAS iDX6011 Pro (Review). Als Speichermedien kommen Festplatten aus den Serien Seagate IronWolf sowie Western Digital Red Plus zum Einsatz. Beide Reihen haben sich im bisherigen Dauerbetrieb als zuverlässig und leistungsstabil erwiesen und können daher bereits vorab empfohlen werden. Einen direkten Vergleich findet ihr im Festplattenvergleich.
[UGREENlink] funktioniert, und trotzdem liest man von VPN, eigener Domain oder Fernzugriff ohne Herstellerdienst. Dann wirkt es schnell so, als müsse man sofort umbauen oder etwas Wichtiges verpassen. Der UGREEN NAS Fernzugriff lässt sich in mehrere Wege sortieren. Sie unterscheiden sich darin, wie das Gerät von außen erreichbar wird, was am Router nötig ist und wie viel Verantwortung man selbst trägt. Dieser Text ordnet die Optionen ein. Er richtet nichts ein.
Ziel des Tutorials
Danach sind die Fernzugriffs-Wege neben [UGREENlink] als Familien erkennbar: Hersteller-Relay, VPN ins Heimnetz, [DDNS] mit Portfreigabe und Reverse Proxy für Fortgeschrittene. Klar ist, wofür jeder Weg taugt, welche Abhängigkeiten dazugehören und dass ein Umbau keine Pflicht ist. Wer [UGREENlink] behalten will, muss hier nichts ändern.
Die Einrichtung von [UGREENlink], [DDNS], VPN oder Tailscale gehört in eigene Artikel. Hier geht es um Einordnen und Vergleichen, nicht um Klickpfade oder Router-Regeln.
Voraussetzungen
Das NAS läuft und ist grundsätzlich erreichbar. Kennt man [UGREENlink] schon oder nutzt ihn, hat man einen guten Ausgangspunkt. Die Basis dazu steht in „Remote-Zugriff auf dem UGREEN NAS einrichten“.
Spezialwissen zu VPN, DNS oder Router ist nicht nötig. Für diesen Überblick muss man am Gerät nichts testen.
Was der Herstellerdienst leistet
[UGREENlink] ist der in UGOS vorgesehene Komfortweg. Das NAS baut eine ausgehende Verbindung zur UGREEN-Infrastruktur auf. Browser, [UGREEN NAS App] oder Desktop-Client sprechen mit diesem Relay, nicht direkt mit der heimischen öffentlichen IP. Am Router sind dafür in der Regel keine [Portweiterleitung] nötig. Auch ohne feste öffentliche IPv4 funktioniert der Weg oft, weil das NAS selbst die Verbindung initiiert.
In der [Systemsteuerung] unter [Geräteverbindung], Tab [Remotezugriff], stehen zwei Modi nebeneinander: Modus 1 [UGREENlink Remotezugriff] und Modus 2 [DDNS-Unterstützung aktivieren]. Schon das zeigt: [UGREENlink] und [DDNS] sind verschiedene Mechaniken, kein Ersatz füreinander.

[Remotezugriff]: [UGREENlink Remotezugriff] und [DDNS-Unterstützung aktivieren]
Vorteil ist die geringe Einstiegshürde: ID, Relay und HTTPS-Zertifikat kommen vom System mit. Nachteil ist weniger eigene Kontrolle über Domain und Route. Traffic kann über die Infrastruktur des Anbieters laufen. Bei sehr großen Übertragungen kann das spürbar langsamer wirken als ein direkter Pfad. Das ist kein Grund, [UGREENlink] pauschal abzulehnen. Für Alltags-Fernzugriff auf App und Weboberfläche ist es der vorgesehene Weg.
[UGREENlink] ist ein Relay-Dienst für UGREEN-Dienste, kein VPN. Man landet nicht automatisch im ganzen Heimnetz wie nach WireGuard am Router.
Warum trotzdem Alternativen existieren
Manche wollen eine eigene Domain, weniger Abhängigkeit vom Relay oder einen anderen Sicherheitsrahmen. Andere haben schon VPN am Router oder planen, Dienste gezielt von außen anzubieten. Wieder andere sitzen hinter CGNAT oder DS-Lite; dort wird klassische Portfreigabe für [DDNS] schwierig. Dann sucht man nach Wegen ohne feste öffentliche IPv4, etwa Mesh-VPN per Docker.
Das sind verschiedene Motive. Sie führen nicht alle zum gleichen Setup. Für reinen Datei-Fernzugriff von unterwegs braucht man deshalb nicht automatisch VPN und [DDNS] parallel.
Die gängigen Wege im Überblick
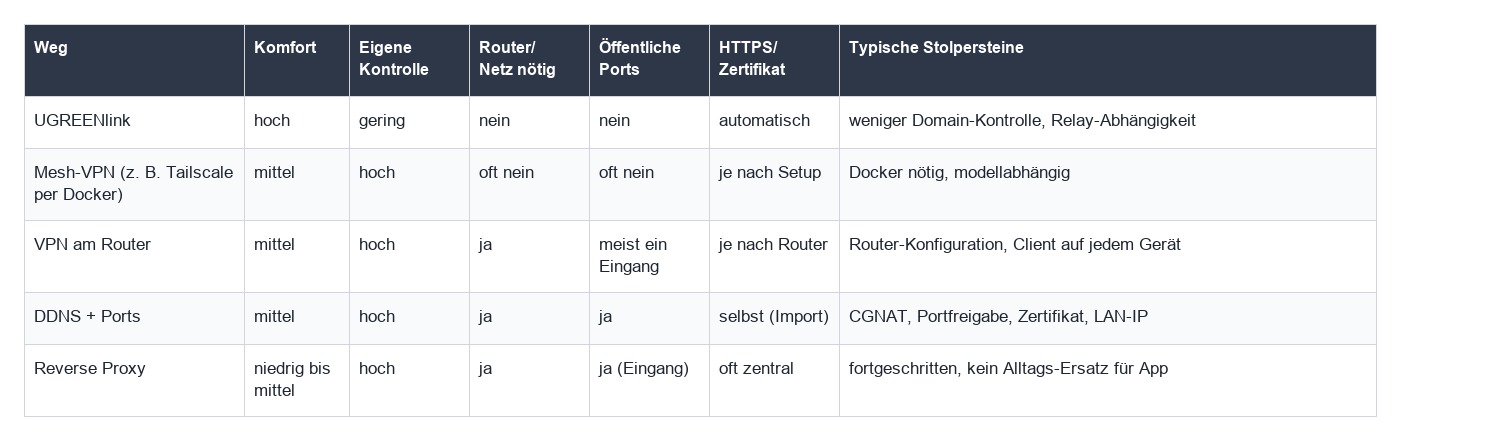
Neben [UGREENlink] gibt es drei Alternativen-Familien: VPN ins Heimnetz, [DDNS] mit Portfreigabe und Reverse Proxy. Sie lassen sich kombinieren, sollten aber getrennt verstanden werden. HTTPS bei [DDNS] ist kein eigener Weg, sondern Teil der DDNS-Kette.
VPN ins Heimnetz
Beim VPN ins Heimnetz verbindet sich das Endgerät zuerst virtuell ins LAN. Danach erreicht man NAS, Freigaben und Weboberfläche wie zu Hause, oft über die LAN-IP. Typisch sind VPN am Router oder Mesh-VPN-Apps in Docker, die ohne klassische Portfreigabe auskommen.
Am Testgerät liefert weder die Suche nach „vpn“ in der [Systemsteuerung] noch die Suche nach „vpn“ im [App Center] einen Eintrag. Manche externe Anleitungen nennen einen Bord-[VPN-Server]; am Gerät belegt sind nur diese leeren Suchen. VPN ins Heimnetz gehört in UGOS nicht ins gleiche Menü wie [UGREENlink]. Für diesen Weg plant man Router-VPN oder Software in Docker ein, je nach Modell und Anspruch.

Suche in der [Systemsteuerung] nach VPN: kein Bord-Eintrag in UGOS

Suche im [App Center] nach VPN: kein installierbares Paket
Eigene Domain mit [DDNS] und Portfreigabe
[DDNS] hält einen Domainnamen synchron mit der wechselnden öffentlichen IP. Unter [Remotezugriff] lässt sich [DDNS-Unterstützung aktivieren]; danach trägt man im Dialog [DDNS hinzufügen] einen Anbieter ein. Zur Auswahl stehen unter anderem noip.com, duckDNS und cloudflare. Für Heimanwender in Deutschland ist duckDNS oft das praxistauglichste Beispiel: kostenlos, Subdomain unter .duckdns.org, Anmeldung per Token statt komplexer API. In UGOS heißt der Anbieter im Dropdown „duckDNS“, in der Eintragsliste danach „duckdns.org“. Derselbe Dienst, unterschiedliche Anzeige.

[DDNS hinzufügen]: integrierte Anbieter inklusive duckDNS
Mehr Kontrolle über Domain und Zertifikate geht mit mehr Verantwortung einher. Falsche Weiterleitung, geänderte LAN-IP oder abgelaufenes Zertifikat sind typische Stolpersteine.
Wenn [DDNS] mit duckDNS: Das erwartet dich
Modus 2 wirkt im Menü nah dran. In der Praxis folgen mehrere Schritte außerhalb des Relay-Komforts von [UGREENlink]. Ohne diese Einplanung bricht man ab, sobald nach dem Anbieter im Dropdown noch Router und HTTPS fehlen.
Typische Kette, ohne sie hier einzurichten:
1. Konto bei duckdns.org: Subdomain und Token anlegen
2. NAS: [DDNS-Unterstützung aktivieren], Anbieter duckDNS, Domain und Token eintragen
3. Router: [Portweiterleitung] auf NAS-Dienste (öffentliche IPv4 nötig; bei CGNAT oft problematisch)
4. HTTPS: Zertifikat unter [Sicherheit] → [Zertifikat] importieren
5. Zuweisung in [Servicekonfiguration] für Web- und FTPS-Dienste
Merksatz zur Feldzuordnung in UGOS: In [Registrierter DDNS-Domainname] steht nur die Subdomain ohne .duckdns.org. In [AccessKey-ID] trägt man wörtlich none ein. Der Token von duckdns.org gehört in [AccessKey-Schlüssel].
Das ist nicht vergleichbar mit [UGREENlink]: kein Ein-Klick-Relay, kein automatisches HTTPS. Für Modus-1-Komfort bleibt [UGREENlink] die naheliegende Wahl. Die Schritt-für-Schritt-Einrichtung folgt in einem eigenen Artikel.

Aktiver duckDNS-Eintrag unter [Remotezugriff]: Ergebnis nach NAS-Konfiguration, noch ohne Router und HTTPS
HTTPS und [Zertifikat]
duckDNS liefert nur den Namen, kein HTTPS. [UGREENlink] wendet Let’s Encrypt automatisch an. Bei [DDNS] importiert man Zertifikate selbst unter [Systemsteuerung] → [Sicherheit] → [Zertifikat] und weist sie in [Servicekonfiguration] dem passenden Dienst zu. Die Adresse im Browser muss zum Zertifikat passen. Sonst folgen Browser-Warnung, unsicheres HTTP oder eine Namensabweichung zwischen Adresse und Zertifikat.

[Zertifikat] unter [Sicherheit]: hier landen HTTPS-Zertifikate für [DDNS], nicht bei duckDNS
Reverse Proxy
Ein Reverse Proxy bündelt mehrere Webdienste hinter einer HTTPS-Adresse nach außen. In UGOS Pro gibt es kein natives Bordmittel dafür. Typisch ist Docker mit Proxy-Software. Das eignet sich eher zum Veröffentlichen einzelner Dienste als als Ersatz für [UGREENlink]-Komfort bei App und Alltagszugriff.
Kurzvergleich
Typische Fehlannahmen
Fernzugriff macht ein schwaches Passwort nicht sicher und schließt unnötig offene Dienste nicht. [DDNS] ist nicht dasselbe wie VPN: Der Name zeigt auf eine IP, er baut keinen Tunnel ins LAN. Mit [UGREENlink] für Alltagsfälle muss man nicht sofort VPN nachrüsten, nur weil „VPN sicherer“ klingt. Risiko hängt von Konten, Updates und offenen Diensten ab, nicht nur vom Relay.
Ein offener Port reicht nicht als Strategie. Jeder nach außen gereichte Dienst ist Angriffsfläche. Deshalb bevorzugen manche einen VPN-Eingang statt mehrerer NAS-Ports.
Ohne öffentliche IPv4 geht nicht gar nichts. [UGREENlink] und manche Mesh-VPNs gehen mit CGNAT anders um als klassische [Portweiterleitung].
Die Annahme „[DDNS] inklusive HTTPS“ oder „duckDNS liefert Zertifikat“ ist falsch. duckDNS ist DNS. HTTPS kommt erst durch importiertes Zertifikat in [Zertifikat] oder über einen anderen technischen Umweg.
Browser-Warnungen wegen Namensabweichung oder abgelaufenem Zertifikat sollte man nicht wegklicken und ignorieren. Das trainiert falsches Verhalten.
Tutorial-Abschluss
Zuerst klärt man das Ziel, dann vertieft man einen Weg. [UGREENlink] behalten ist legitim, wenn der Anspruch passt: schneller Zugriff ohne Router-Umbau. Ein Wechsel lohnt sich, wenn eigene Domain, weniger Relay-Abhängigkeit, LAN-weiter Zugriff oder ein anderer Sicherheitsrahmen Priorität haben, nicht aus bloßer Unsicherheit.
Bei [DDNS] mit duckDNS sollte man die ganze Kette im Kopf haben: Konto, NAS-Eintrag, Router, Zertifikat, Servicezuweisung. Für VPN ins Heimnetz plant man Router oder Docker ein, nicht ein verstecktes Menü in UGOS. Spätere Einrichtungsartikel bauen auf diesem Bild auf. Hier wurde nur sortiert, nicht umgestellt.
Alles Wichtige zur Einrichtung, Nutzung und Optimierung deines UGREEN NAS.
Jetzt ansehen →Unsere aktuelle UGREEN NAS Empfehlung
Technik-Deals im Überblick
Ausgewählte Angebote und zeitlich begrenzte Preisaktionen rund um Technik und Gadgets.
Mehr auf gadgetChecks
Entdecke mehr bei gadgetChecks
Was sich für dich ändert
Regeln, Fristen, Kosten und Warnungen mit ihren konkreten Folgen für Verbraucher.
Alltag Aktuell öffnenGames, Plattformen und Deals
Aktuelle Meldungen zu Releases, Konsolen, PC Gaming, Mobile, Studios und Abos.
Gaming öffnenProdukte, Angebote und Ideen
Neues für Küche, Reinigung, Wohnen, Garten und Balkon – verständlich und praktisch eingeordnet.
Zuhause öffnen